


RSA Authenticator (SecurID)
3,464.00 Avis
Caractéristiques de l’application
- Version
- 4.7.1.1
- Mis à jour le
- Licence
- Free
- Téléchargements
- 10 000 000+
- Développeur
- RSA Security
- Catégories
- Communication
- Plateforme
- Android, iOS
Captures d’écran
 Analyse par AppCompare
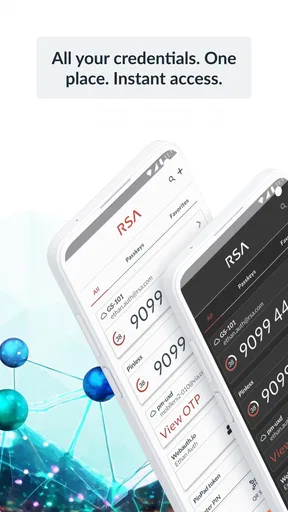
Quand une connexion professionnelle demande plus qu’un mot de passe, je préfère une validation qui reste rapide et compréhensible. C’est précisément sous cet angle que j’ai testé RSA Authenticator (SecurID), une application de communication développée par RSA Security. Son rôle est ciblé : ajouter une preuve supplémentaire lors de l’accès à un service protégé, notamment grâce aux mots de passe à usage unique, à la biométrie et à d’autres méthodes d’authentification.
Je ne la vois pas comme une application que l’on ouvre pour discuter ou échanger des messages. Elle intervient plutôt au moment où un site, un portail ou un outil de travail vous demande de confirmer votre identité. Cette spécialisation est à la fois sa principale qualité et sa première limite : elle peut devenir indispensable dans un environnement qui l’utilise, mais elle n’a pas grand intérêt si aucun service ne vous demande de passer par RSA.
Une validation supplémentaire qui change la connexion
Le point fort de RSA Authenticator est sa capacité à compléter un mot de passe par un élément de contrôle supplémentaire. Dans la pratique, cela réduit le risque qu’un mot de passe découvert suffise à lui seul pour entrer dans un compte. L’application s’inscrit donc dans une logique de double authentification, même si l’expérience exacte dépend du service ou de l’organisation qui l’a configurée.
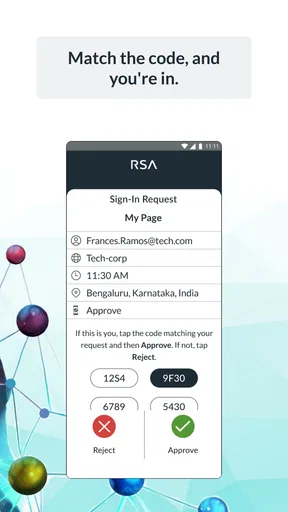
Le principe est simple à comprendre : vous commencez généralement par saisir vos identifiants sur le service concerné, puis vous utilisez l’application pour fournir une seconde preuve. Cette preuve peut prendre la forme d’un code temporaire, d’une validation biométrique ou d’un autre mécanisme prévu par le système RSA. Pour moi, l’intérêt réel ne se trouve pas dans le nombre de méthodes proposées, mais dans le fait de ne pas laisser toute la sécurité reposer sur une seule information mémorisée.
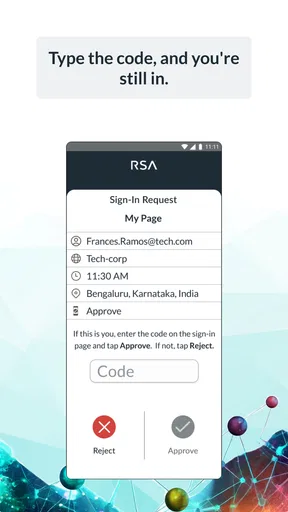
Le résumé de l’application met en avant les mots de passe, les données biométriques et les OTP. Un OTP est un code à usage unique : il est destiné à une tentative précise et ne doit pas être réutilisé comme un mot de passe permanent. Cette distinction est importante pour les personnes qui confondent encore un code de validation temporaire avec un identifiant classique. Ici, l’objectif est de fournir une confirmation ponctuelle au moment où la connexion est demandée.
J’ai trouvé cette approche particulièrement pertinente pour les comptes professionnels, les accès à distance et les outils qui contiennent des informations sensibles. Elle est moins intéressante pour quelqu’un qui cherche simplement un gestionnaire de mots de passe ou une application capable de sécuriser tous ses comptes personnels sans configuration externe. RSA Authenticator n’est pas un coffre-fort généraliste : son utilité dépend du système d’authentification auquel elle est reliée.
Ce que l’application apporte face au simple mot de passe
Un mot de passe peut être long, unique et bien choisi, mais il reste exposé aux erreurs humaines, aux réutilisations et aux tentatives de récupération frauduleuse. En ajoutant une étape séparée, l’application complique la tâche d’une personne qui aurait obtenu uniquement les identifiants. Ce n’est pas une garantie absolue, et je ne présenterais jamais une application d’authentification comme une protection magique, mais c’est une barrière concrète qui améliore nettement le scénario de base.
À lire avant de choisir

CapCut : monter plus vite, publier dans l’écosystème ByteDance

Among Us ou les jeux de tir : pour jouer entre amis, l’enquête l’emporte

Toca Boca World : passer des activités guidées au jeu libre

PUBG MOBILE : la communauté fait vivre le jeu, sans toujours accueillir tout le monde

Instagram, la machine à capter l’attention au service de Meta

Zoom Workplace sur mobile : l’appel est simple, le reste se perd dans les menus
Le bénéfice est surtout visible quand les comptes protégés donnent accès à plusieurs ressources. Une seule validation supplémentaire peut alors protéger un environnement de travail bien plus large qu’une application isolée. À l’inverse, cette centralisation rend la disponibilité du téléphone importante. Si vous changez d’appareil, perdez l’accès à votre téléphone ou devez réinstaller l’application, la récupération dépendra du dispositif prévu par votre organisation ou par le service utilisé.
C’est l’un des points que je garderais en tête avant de l’adopter : la sécurité supplémentaire s’accompagne d’une responsabilité pratique. Il faut savoir comment réactiver l’accès en cas de problème, plutôt que d’attendre le jour où une connexion urgente devient impossible. Dans un cadre professionnel, il est raisonnable de connaître à l’avance le contact ou la procédure de secours prévue par l’administrateur.
Comment je l’utiliserais au quotidien
L’application est gratuite et s’adresse à un public très large sur le plan de l’âge, avec une classification PEGI 3. Son lancement remonte au 24 mai 2011, ce qui montre qu’elle appartient à une famille d’outils d’authentification installés depuis longtemps dans les habitudes professionnelles. La version actuelle est la 4.7.1.1 et elle demande au minimum un système d’exploitation en version 10.
Ces informations ne disent pas à elles seules si l’expérience sera parfaite sur chaque téléphone. Elles indiquent surtout qu’il faut vérifier la compatibilité de votre appareil avant de compter dessus pour une connexion importante. J’éviterais aussi de supprimer l’application après une période sans utilisation simplement parce qu’elle semble inactive : une application d’authentification peut rester silencieuse jusqu’au moment précis où elle devient nécessaire.
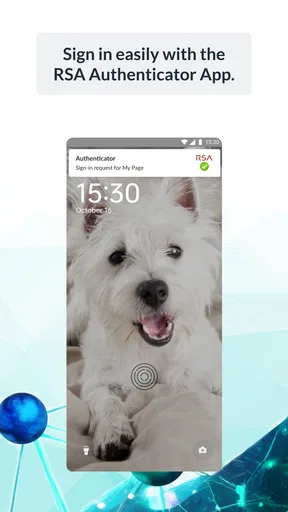
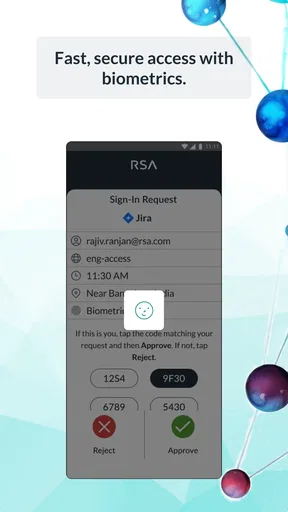
Dans un scénario courant, je me connecte depuis mon ordinateur à un portail de travail. Après le mot de passe, le portail me demande une validation supplémentaire. Je prends alors mon téléphone, j’ouvre RSA Authenticator et j’utilise la méthode configurée. Si un code à usage unique est demandé, je le reporte dans le champ prévu. Si une validation biométrique est disponible dans mon parcours, elle peut rendre l’étape plus rapide, à condition que le téléphone et le service l’acceptent tous les deux.
Ce déroulement paraît banal, mais il modifie la façon dont on gère une journée chargée. La validation doit être assez rapide pour ne pas devenir une irritation répétée, tout en restant suffisamment distincte du mot de passe pour apporter une vraie valeur. Dans mon appréciation, l’application est la plus convaincante quand elle s’intègre à un parcours déjà bien organisé, avec des instructions claires données par l’entreprise ou le service concerné.
Un conseil pratique consiste à faire un premier essai avant un déplacement ou une période de télétravail. Je vérifierais que le compte est bien associé, que la méthode demandée est comprise et que je sais où trouver l’écran de validation. Cette vérification évite de découvrir le fonctionnement au moment d’entrer dans une réunion ou d’accéder à un document urgent. Elle permet aussi de distinguer un problème de l’application d’un problème lié au portail de connexion.
Le détail souvent négligé : l’application n’est pas autonome
RSA Authenticator ne décide pas seul de la manière dont vous serez authentifié. Le service protégé, l’administrateur ou la configuration du compte déterminent le parcours disponible. C’est une nuance essentielle par rapport à certaines applications grand public où l’utilisateur ajoute lui-même ses comptes et choisit librement sa méthode.
Si votre entreprise utilise une infrastructure RSA, l’application peut être un élément obligatoire du processus. Si elle ne l’utilise pas, l’installer par anticipation ne transformera pas automatiquement vos comptes en comptes protégés par RSA. Pour cette raison, je recommande de partir du service à sécuriser, et non de l’application : vérifiez d’abord quelle solution votre compte accepte, puis installez l’outil correspondant.
Cette dépendance explique aussi pourquoi deux utilisateurs peuvent avoir des expériences différentes avec le même produit. L’un peut recevoir une demande de code, tandis qu’un autre peut suivre un parcours biométrique ou une autre validation. Il ne faut donc pas comparer uniquement la rapidité observée par un collègue ; il faut regarder la configuration attribuée à votre propre compte.
Un scénario où elle prend tout son sens
Imaginez une personne qui travaille régulièrement depuis chez elle et qui doit accéder à un portail interne depuis son ordinateur personnel. Le mot de passe protège la première étape, mais l’entreprise souhaite vérifier que la connexion vient bien de la personne autorisée. RSA Authenticator devient alors le second geste : le téléphone sert de point de confirmation, séparé de l’ordinateur utilisé pour ouvrir la session.
Dans ce cas, le gain n’est pas seulement technique. La séparation des appareils rend le parcours plus lisible : l’ordinateur demande l’accès, le téléphone confirme l’identité. Si quelqu’un récupère le mot de passe sans avoir accès au mécanisme de validation configuré, l’entrée n’est plus immédiate. Je trouve ce scénario plus convaincant que l’usage occasionnel sur un compte sans données importantes, car la petite friction supplémentaire est mieux justifiée.
La même logique peut convenir à un déplacement professionnel. Dans un hôtel, un espace partagé ou un réseau que vous connaissez mal, la validation complémentaire apporte une couche de contrôle supplémentaire. Elle ne rend pas le réseau fiable par magie et ne remplace pas les bonnes pratiques, mais elle évite de considérer le mot de passe comme l’unique défense du compte.
Les compromis à accepter avant de l’installer
La première friction est évidente : il faut effectuer une étape de plus. Pour une connexion faite une fois par mois, cela ne me gêne pas beaucoup. Pour un outil ouvert des dizaines de fois par jour, la demande répétée peut devenir pesante, surtout si le code doit être consulté et saisi manuellement. L’organisation qui déploie le système doit donc trouver un équilibre entre niveau de contrôle et confort quotidien.
La seconde limite concerne la dépendance au téléphone. Une batterie vide, un appareil indisponible ou une migration mal préparée peuvent interrompre l’accès. Je conseille de ne pas traiter l’application comme un élément interchangeable que l’on réinstalle sans réfléchir. Avant de changer de téléphone, je vérifierais la procédure officielle de transfert ou de réactivation. La marche à suivre n’est pas quelque chose que l’application peut nécessairement décider seule, puisque le compte est lié à un système de sécurité administré.
Il faut également accepter que la biométrie ne soit pas toujours la meilleure option. Elle peut accélérer la validation, mais certaines personnes préfèrent un code pour des raisons de confort ou de contexte. Dans un environnement où le téléphone est partagé, observé ou utilisé par plusieurs personnes, la méthode choisie mérite une attention particulière. La facilité ne doit pas conduire à valider machinalement chaque demande sans vérifier le service auquel elle correspond.
Je serais aussi prudent face aux demandes inattendues. Une validation supplémentaire protège un compte seulement si l’utilisateur refuse les demandes qu’il n’a pas déclenchées. Si une notification ou une demande de code apparaît alors que vous n’essayez pas de vous connecter, le bon réflexe est de ne pas confirmer et de prévenir le support ou l’administrateur concerné. Cette habitude compte autant que l’installation de l’application.
RSA Authenticator face aux alternatives habituelles
Dans la catégorie des outils d’authentification, on trouve des applications plus généralistes qui permettent d’ajouter de nombreux comptes personnels, de gérer des codes pour différents services et de centraliser plusieurs usages. Elles peuvent être plus pratiques pour une personne qui veut protéger ses comptes de messagerie, de réseaux sociaux et de services en ligne avec une seule interface.
RSA Authenticator me paraît mieux adapté à une relation précise entre un compte et une infrastructure de sécurité RSA. Sa force est moins la polyvalence grand public que son intégration dans un parcours professionnel défini. Si votre organisation vous demande explicitement cet outil, choisir une alternative simplement parce qu’elle est plus connue risque de ne pas fonctionner. Si vous cherchez au contraire une solution indépendante pour divers comptes personnels, une application plus ouverte peut être plus souple.
Les messages instantanés, les gestionnaires de mots de passe et les applications de codes génériques ne répondent pas exactement au même besoin. Un gestionnaire peut aider à créer et stocker des mots de passe solides, mais il ne remplace pas automatiquement la validation attendue par un environnement RSA. De son côté, une application de messagerie n’a pas vocation à confirmer une connexion professionnelle. Comparer ces outils uniquement sur leur popularité serait donc trompeur : la compatibilité avec le service protégé est le premier critère.
Pour qui le choix est réellement pertinent
Je recommanderais RSA Authenticator en priorité aux salariés, étudiants ou membres d’une organisation dont l’accès est configuré autour de RSA Security. Pour eux, l’application peut transformer une procédure de connexion imposée en geste relativement simple. Elle convient aussi aux personnes qui comprennent l’intérêt de séparer le mot de passe du dispositif de confirmation et qui sont prêtes à garder leur téléphone disponible lors des connexions sensibles.
Elle est également intéressante pour quelqu’un qui veut une validation biométrique ou un OTP dans un cadre déjà compatible. Le choix entre ces méthodes dépendra de la configuration reçue, mais le fait de disposer de plusieurs formes de confirmation peut rendre le parcours plus adapté à des habitudes différentes. Je conseille toutefois de retenir la méthode que l’on comprend vraiment, plutôt que de choisir celle qui semble la plus moderne.
En revanche, je la déconseillerais comme installation spontanée à une personne qui n’a aucun compte lié à RSA. Elle risque de ne rien pouvoir en faire immédiatement et de croire qu’il suffit de l’ouvrir pour sécuriser ses services. Pour des comptes personnels variés, une solution conçue pour fonctionner avec plusieurs fournisseurs sera probablement plus appropriée. Pour une personne qui refuse toute étape supplémentaire, même une protection plus forte peut être mal vécue au quotidien.
Le volume d’adoption montre néanmoins que l’outil n’est pas confidentiel : il dépasse les dix millions d’installations et affiche une moyenne de 3,4 sur environ dix-huit mille évaluations. Je prends ces chiffres comme un indice de présence réelle, pas comme une preuve que chaque utilisateur vivra le même parcours. Les avis peuvent refléter des configurations différentes, des problèmes de connexion ou des attentes qui ne correspondent pas à un outil principalement destiné à l’authentification professionnelle.
Mon verdict après l’avoir replacée dans son vrai contexte
Ce que je retiens de RSA Authenticator, c’est une application spécialisée dont la valeur apparaît au moment précis où un mot de passe ne suffit plus. Elle ne cherche pas à remplacer les outils de communication, les gestionnaires de mots de passe ou les solutions généralistes. Elle sert de relais entre votre téléphone et un système de connexion qui demande une preuve supplémentaire.
J’apprécie cette spécialisation, car elle rend son objectif clair. La validation par OTP, la biométrie et les autres méthodes prévues peuvent mieux protéger un accès professionnel qu’un mot de passe utilisé seul. En contrepartie, l’application dépend fortement de la configuration du compte, du service concerné et de la disponibilité du téléphone. Ce sont des contraintes concrètes, pas de simples détails techniques.
Mon conseil est simple : installez-la si votre organisation ou votre service vous la demande, puis préparez immédiatement le scénario de récupération en cas de changement de téléphone ou d’accès bloqué. Dans ce cadre, elle peut devenir une étape fiable et raisonnablement rapide. En dehors de ce cadre, je choisirais plutôt une application d’authentification plus universelle, conçue pour gérer librement plusieurs comptes personnels.
RSA Security propose ici un outil gratuit, classé PEGI 3, qui remplit une mission précise. Je ne le recommanderais pas pour ses fonctions supposées ou pour son apparence, mais pour l’effet concret de sa seconde validation : empêcher qu’un mot de passe volé soit automatiquement synonyme d’accès. C’est une petite étape de plus, et dans le bon environnement, cette étape vaut largement l’effort demandé.
Avantages
- Génère des codes même sans connexion Internet.
- Compatible avec les environnements professionnels utilisant RSA SecurID.
- Renforce la sécurité grâce à l’authentification à deux facteurs.
- Interface sobre et rapide à prendre en main.
- Prend en charge les jetons logiciels fournis par l’entreprise.
Inconvénients
- L’activation nécessite généralement une configuration fournie par l’administrateur.
- Peu utile pour un usage personnel sans compte RSA SecurID.
- La restauration après changement de téléphone peut être contraignante.
- Les notifications et permissions peuvent varier selon la configuration.
- L’application dépend de la compatibilité du serveur RSA de l’organisation.
FAQ sur RSA Authenticator (SecurID)
Qu’est-ce que RSA Authenticator (SecurID) et à quoi sert-il ?
RSA Authenticator, également appelé SecurID, est une application d’authentification destinée à renforcer la sécurité des comptes professionnels et des services protégés. Elle génère ou reçoit des codes de vérification à usage unique, parfois appelés OTP, nécessaires en complément du mot de passe. Son utilisation dépend généralement d’une configuration fournie par l’entreprise ou l’administrateur du système.
Comment configurer RSA Authenticator après son installation ?
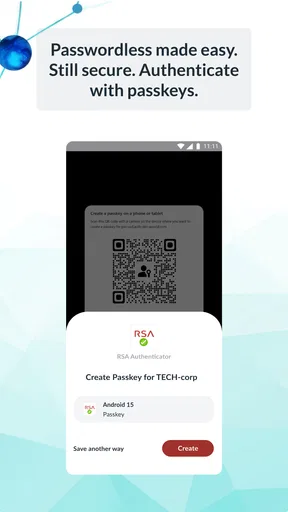
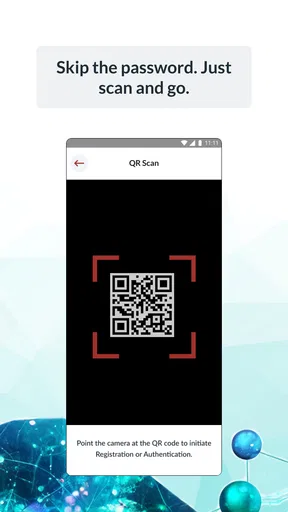
Après l’installation, la configuration ne se fait pas toujours librement depuis l’application. Dans la plupart des cas, votre organisation vous fournit un lien d’activation, un code QR, un fichier de configuration ou des instructions spécifiques. Il suffit ensuite de suivre l’assistant intégré et d’autoriser les accès demandés. Sans ces informations d’activation, l’application peut rester inutilisable.
RSA Authenticator fonctionne-t-il sans connexion Internet ?
Selon la configuration mise en place par votre entreprise, RSA Authenticator peut générer certains codes sans connexion Internet, notamment lorsqu’il utilise un mécanisme de jeton logiciel basé sur l’heure. Toutefois, l’activation initiale, la synchronisation, les notifications push ou certaines validations peuvent nécessiter un accès réseau. Il est donc préférable de terminer la configuration avant un déplacement ou une période hors connexion.
Que faire si je change de téléphone ou si je perds mon appareil ?
Si vous changez de téléphone, ne désinstallez pas immédiatement l’application de l’ancien appareil, car le transfert du jeton n’est pas toujours automatique. Contactez le service informatique ou l’administrateur RSA de votre organisation afin de désactiver l’ancien appareil et d’obtenir une nouvelle activation. En cas de perte ou de vol, signalez-le rapidement pour empêcher toute utilisation non autorisée.
RSA Authenticator est-il gratuit et compatible avec tous les comptes ?
L’application peut généralement être téléchargée gratuitement sur Android ou iOS, mais son fonctionnement dépend d’un service RSA SecurID déployé par une entreprise, une administration ou un fournisseur compatible. Elle ne remplace donc pas une application d’authentification universelle pour tous les comptes personnels. Avant de l’installer, vérifiez que votre organisation prend bien en charge RSA Authenticator et votre version du système.


